A crescente digitalização do trabalho levou a que computadores portáteis passem a transportar, diariamente, informação sensível: processos de clientes, dados de pacientes, relatórios internos, ficheiros de avaliação, exportações de plataformas de gestão, mensagens de correio electrónico em cache, documentos disponíveis offline e, em alguns casos, credenciais guardadas no navegador.
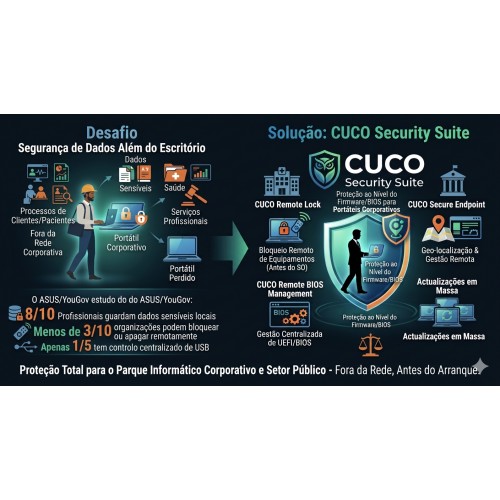
Um estudo encomendado pela ASUS à YouGov, realizado junto de 1.013 docentes no Reino Unido, conclui que oito em cada dez professores guardam regularmente dados de alunos no seu dispositivo escolar. O risco não está apenas nas plataformas cloud, habitualmente protegidas por autenticação e controlo de acessos, mas também nas cópias locais que permanecem no equipamento quando este sai da organização.
Segundo o mesmo estudo, menos de três em cada dez escolas conseguem bloquear ou apagar remotamente um dispositivo, enquanto apenas uma em cada cinco dispõe de controlo centralizado sobre dispositivos USB. Mais de três quartos dos docentes consideram que a possibilidade de a equipa de TI bloquear remotamente um equipamento perdido deveria ser uma prioridade elevada — uma funcionalidade que continua indisponível em muitas instituições.
Um padrão que se repete noutros sectores
Embora o estudo se centre na educação, o padrão é semelhante noutros contextos em que os colaboradores utilizam portáteis fora das instalações:
- Saúde: médicos, enfermeiros e técnicos podem transportar relatórios clínicos, listas de medicação, escalas, exportações de sistemas de informação hospitalar e comunicações com pacientes.
- Serviços profissionais: advogados, consultores, contabilistas e auditores trabalham frequentemente com contratos, processos, relatórios financeiros, documentação de due diligence e correspondência confidencial.
- Administração pública: funcionários municipais e de serviços públicos podem aceder a processos, requerimentos, dados pessoais e documentação interna em mobilidade.
- Retalho e distribuição: gestores de loja e equipas de campo utilizam equipamentos móveis para consultar relatórios de vendas, dados de clientes, listas de preços e informação operacional.
Em todos estes casos, o dispositivo deixa de estar fisicamente sob controlo da organização durante parte do tempo. Quando é perdido, furtado ou utilizado sem autorização, as políticas tradicionais centradas apenas na rede interna podem ser insuficientes. O controlo deve acompanhar o equipamento, incluindo quando está desligado, sem ligação à VPN ou antes do carregamento do sistema operativo.
É neste ponto que a protecção ao nível do firmware ganha relevância. Ao complementar as ferramentas de segurança do sistema operativo e da cloud, permite aplicar medidas de protecção directamente no equipamento, reduzindo a exposição dos dados e o valor do dispositivo em caso de furto.
CUCo Security Suite: controlo e protecção ao nível do firmware
A CUCo Security Suite disponibiliza uma abordagem de segurança para parques informáticos, actuando ao nível do firmware e do processo de arranque do equipamento. A solução foi concebida para permitir a protecção remota de dispositivos e dados, a gestão centralizada de configurações de BIOS/UEFI e a aplicação de políticas de segurança numa frota distribuída.
As suas funcionalidades respondem aos desafios identificados tanto no estudo da ASUS como em múltiplos sectores com trabalhadores em mobilidade:
- CUCo Remote Lock permite bloquear ou desbloquear equipamentos remotamente, de forma manual ou automática, com parâmetros adaptáveis e verificações de conformidade antes do arranque do sistema operativo. Esta abordagem ajuda a proteger o activo mesmo quando o sistema operativo não está acessível.
- CUCo Secure Endpoint acrescenta capacidades de monitorização, gestão e protecção remota dos endpoints, incluindo geo-localização, Remote Monitoring and Management (RMM) e Mobile Device Management (MDM).
- CUCo Remote BIOS Management possibilita a gestão remota e em massa de UEFI/BIOS, ajudando as equipas de TI a normalizar configurações, aplicar políticas de segurança e reduzir a carga operacional associada à administração de muitos equipamentos.
- A plataforma suporta ainda a implementação simultânea de actualizações em múltiplos dispositivos, permitindo reforçar a consistência de segurança e manutenção em ambientes com equipamentos distribuídos por várias localizações, departamentos ou filiais.
Da resposta à prevenção
A protecção de dados sensíveis — sejam de alunos, pacientes, clientes ou cidadãos — não deve depender apenas da reacção após a perda de um portátil. Exige visibilidade sobre os activos, políticas claras de utilização, formação dos utilizadores e capacidade técnica para agir rapidamente sobre equipamentos que deixam de estar sob controlo físico da organização.
A análise da ASUS aponta igualmente para uma lacuna de sensibilização: menos de metade dos docentes inquiridos tinha conhecimento das normas de cibersegurança do Department for Education, recebido formação de segurança de dispositivos no último ano ou tido acesso a orientações escritas sobre o tipo de informação que pode armazenar.
Para organizações que gerem parques informáticos distribuídos, combinar formação, políticas de segurança e controlo remoto ao nível do dispositivo permite reduzir o risco operacional e reforçar a protecção de informação sensível.
A CUCo Security Suite posiciona-se como uma solução para este desafio, permitindo que a equipa de TI mantenha capacidade de gestão e protecção sobre os equipamentos, incluindo fora das instalações e antes do arranque do sistema operativo.
Nota editorial
O estudo referido foi realizado no Reino Unido e deve ser lido como um indicador de risco e de práticas no sector educativo, não como uma caracterização estatística directa das organizações portuguesas. Ainda assim, os cenários abordados — mobilidade dos computadores, armazenamento local de dados e necessidade de bloqueio remoto — são relevantes para qualquer entidade que gere equipamentos com informação sensível, em educação, saúde, serviços profissionais, administração pública ou outros sectores.